在架構 WordPress 網站的資安防線時,多數管理員習慣仰賴傳統的安全性外掛程式進行內部監控。然而,當惡意流量與自動化攻擊腳本已經觸及 WordPress 核心(Core)並引發資料庫查詢時,無論最終攔截與否,伺服器的運算資源其實都已承受了不必要的損耗。真正具備前瞻性的防禦哲學,應當是在威脅踏入網站應用程式大門之前,便於伺服器底層將其徹底阻絕。
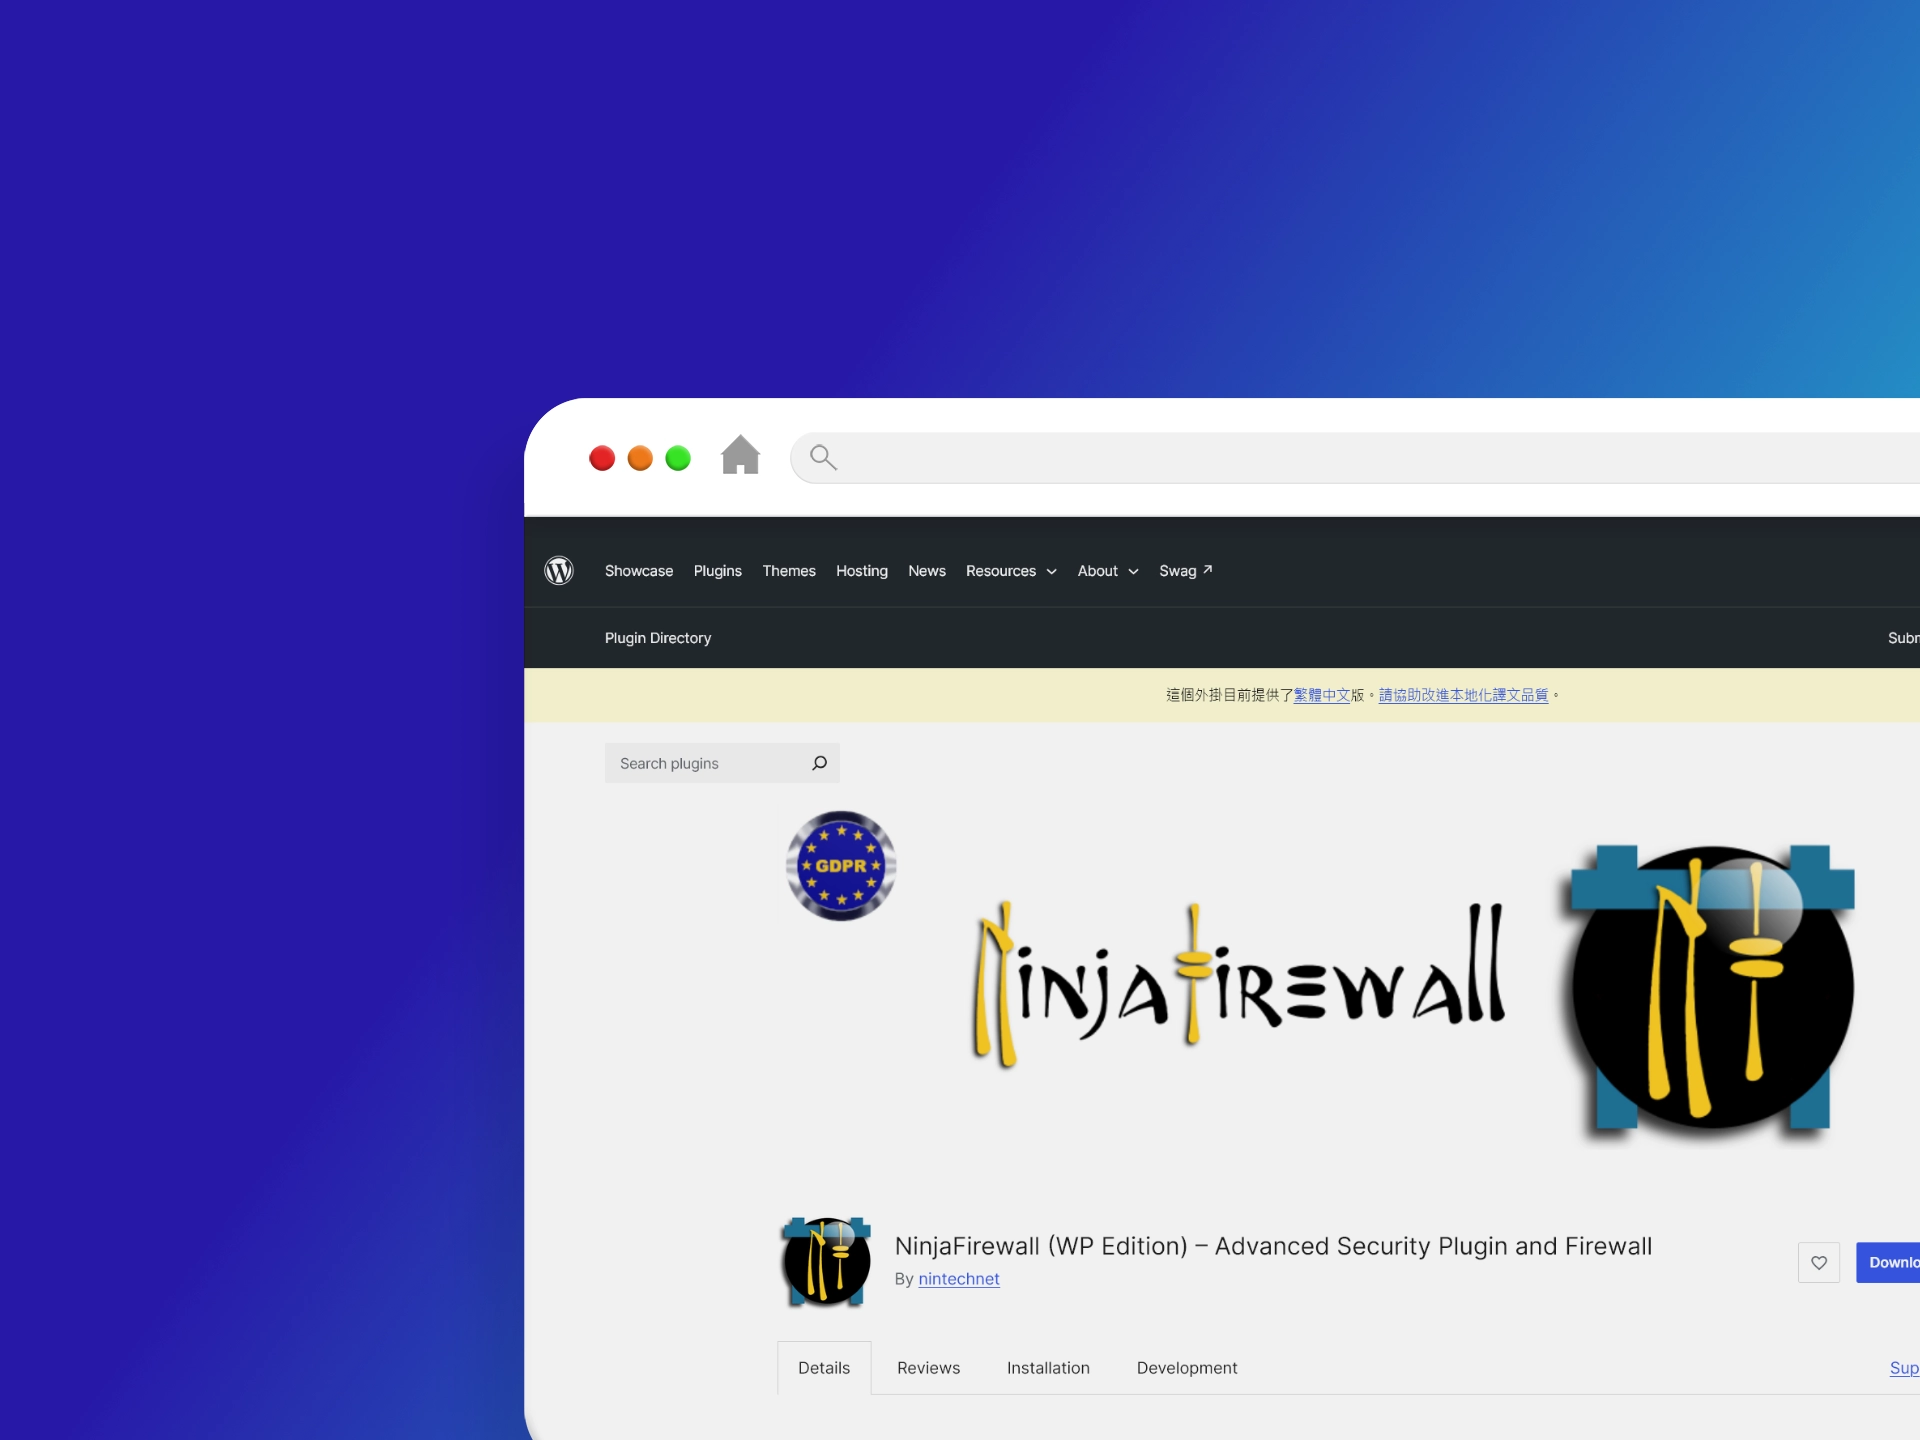
NinjaFirewall (WP Edition) 外掛程式正是依循此一縱深防禦邏輯,所打造的企業級網站應用程式防火牆(WAF)。儘管它以「外掛程式」的形式安裝並透過控制台進行管理,其核心過濾引擎卻能獨立於 WordPress 之外優先運作,為追求極致安全與穩定效能的網站管理者,築起一道先發制人的外圍防禦工事。
NinjaFirewall 防火牆外掛程式架構與功能
NinjaFirewall 防火牆外掛程式捨棄了繁複浮誇的視覺包裝,將開發重心全數投注於請求過濾與系統完整性監控,展現出極為洗鍊的資安防護工藝:
- 先於 WordPress 載入的「Full WAF」獨立運作模式傳統資安外掛程式必須仰賴 WordPress 核心載入並觸發特定的掛鉤(Hook)後,才能開始解析流量。NinjaFirewall 最具指標性的技術突破,在於透過配置 PHP 的 auto_prepend_file 指令,啟動獨有的 Full WAF(全功能網站應用程式防火牆)模式。在此模式下,當任何 HTTP 或 HTTPS 請求進入伺服器時,NinjaFirewall 會在 WordPress 核心、外掛程式與佈景主題尚未被呼叫之前,率先由底層 PHP 接手完成封包審查。即使網站內部存在尚未修補的零日漏洞(Zero-day Vulnerability),攻擊指令也會在抵達漏洞端點前被先行淨化或阻斷。
- 深度封包檢測與消毒引擎(Sanitization Engine)內建高效率的過濾規則庫,能夠針對所有進入網站的 GET、POST 請求、Cookie、HTTP 標頭(Headers)、伺服器變數以及上傳檔案進行嚴格的正規化與消毒。無論是跨網站指令碼攻擊(XSS)、SQL 資料隱碼攻擊(SQL Injection)、遠端與本地端檔案包含(RFI / LFI),或是針對 xmlrpc.php 與 admin-ajax.php 的惡意探測,過濾引擎皆能精準識別特徵碼並於毫秒間拒絕連線。
- 即時檔案防護(File Guard)與快照比對除了抵禦外部流量,內部檔案的完整性同樣是資安防禦的關鍵。啟用「File Guard」即時偵測功能後,當伺服器上的任何 PHP 腳本遭到未經授權的竄改、新增或植入後門且被執行時,系統會立即攔截並向管理員發送詳盡的警報通知。搭配定期的檔案完整性檢查(File Check)與快照(Snapshot)比對機制,管理員能隨時掌握核心檔案與第三方外掛程式的異動軌跡。
- 強化的登入保護與自訂 .htninja 擴充彈性針對最常遭受暴力破解(Brute-force Attack)的 wp-login.php 登入頁面,系統提供了具備彈性閾值的防護機制,可在遭受大規模字典攻擊時自動介入攔截。此外,針對進階系統管理員,NinjaFirewall 支援於網站根目錄上層建立 .htninja 組態檔,允許透過原生 PHP 語法自訂黑白名單、反向代理(Reverse Proxy)IP 驗證邏輯或特定路徑的略過規則,賦予架構極高的客製化彈性。
適用對象與注意事項
- 重視伺服器效能與網站速度的站長:特別是使用中小型 VPS 主機或共享網站代管(Shared Web Hosting)環境,不希望資安外掛程式拖慢前台載入速度(TTFB)與 Core Web Vitals 指標的網站。
- 經常面臨自動化爬蟲與暴力破解的網站:透過前置攔截機制,能有效防止大規模惡意請求耗盡資料庫連線數(Max Connections)。
- 具備基礎主機管理概念的進階使用者與開發者:欣賞乾淨俐落的技術日誌(Firewall Log),並能善用自訂規則進行細部調校的管理者。
NinjaFirewall 防火牆外掛程式常見問題 FAQ
- 如果要停用或刪除 NinjaFirewall 防火牆外掛程式,有什麼特別需要注意的步驟嗎?若已啟用「Full WAF」模式,切勿直接從 FTP 或檔案管理員刪除該外掛程式的資料夾。因為 php.ini 或 .htaccess 中的 auto_prepend_file 指令仍會嘗試載入防火牆腳本,直接刪除檔案將導致網站出現 Fatal Error(致命錯誤)而無法連線。正確的做法是先進入 WordPress 控制台的「已安裝的外掛程式」頁面,點擊「停用」讓系統自動移除底層的自動載入設定後,再執行刪除程序。
- 免費版的 WP Edition 與付費版的 WP+ Edition 主要差異為何?在核心的 WAF 防火牆過濾引擎上,免費版(WP Edition)已經具備極為完整的惡意攻擊攔截能力。付費版(WP+ Edition)則進一步擴充了進階流量管控功能,例如:更細緻的流量速率限制(Rate Limiting)、地理位置(GeoIP)封鎖、更彈性的存取控制清單(ACL)、多樣化的垃圾訊息與自動化機器人防禦,以及集中化日誌管理功能。對於一般個人部落格、企業形象網站或中小型商務網站而言,免費版提供的防護層級已非常充裕。
- 安裝並啟用後,會不會影響區塊編輯器(Block Editor)或外掛程式的正常儲存?NinjaFirewall 防火牆外掛程式的過濾規則經過高度最佳化,且預設針對已登入的「網站管理員(Administrator)」提供合理的白名單放行機制。因此,當管理員在控制台使用區塊編輯器撰寫包含特殊語法、嵌入式 iframe 或自訂 HTML 的文章時,通常不會觸發誤判。若其他權限角色(如編輯、作者)在發布特定程式碼時遭遇攔截,管理員亦可隨時從防火牆日誌中查看攔截代碼,並一鍵調整對應的過濾規則。
總結
真正的資安防護,不應以犧牲網站效能作為代價。NinjaFirewall 防火牆外掛程式憑藉著獨樹一幟的前置載入架構,打破了傳統 WordPress 資安外掛程式受制於應用程式層級的框架限制。它不追求華麗的圖表與繁雜的附加工具,而是如同一名沉默且精準的守門人,在伺服器最前線以極低的資源消耗化解各類底層網路威脅。對於渴望同時兼顧「企業級安全防禦」與「極致載入速度」的網站管理者來說,這絕對是一款值得參考、部屬的防護型外掛程式。
外掛程式名稱:NinjaFirewall (WP Edition) – Advanced Security Plugin and Firewall
外掛程式網址:https://wordpress.org/plugins/ninjafirewall/